 CloosphereAll Your AI, Safely in One Place.
제품 · 거버넌스 개인정보는 모델에 닿기 전에 차단하고,
개인정보는 모델에 닿기 전에 차단하고,
설정 변경은 변경 전후 값을 함께 기록합니다
주민등록번호와 같은 개인정보는 모델로 전달되기 전에 탐지하고, 정책에 따라 차단 · 삭제 · 마스킹합니다. 설정 변경은 누가 언제 무엇을 바꿨는지 전후 값과 함께 기록하며, 조직 · 부서 · 그룹별로 사용할 수 있는 모델과 토큰 한도를 설정할 수 있습니다. Claude Code · Codex와 같은 개발 도구의 LLM 호출도 동일한 정책 아래에서 통제합니다.
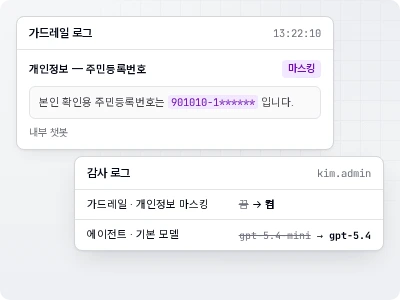
개인정보 차단 · 삭제 · 마스킹 PII
설정 변경 전후 값 기록 AUDIT
부서별 모델 · 토큰 한도 QUOTA
개인정보 · 감사 · 부서별 통제, 세 가지 요구
직원이 개인정보를 입력할 수 있습니다
입력 단계에서 개인정보를 탐지하고, 정책에 따라 차단 · 삭제 · 마스킹합니다.
감사 시 누가 언제 무엇을 바꿨는지 확인해야 합니다
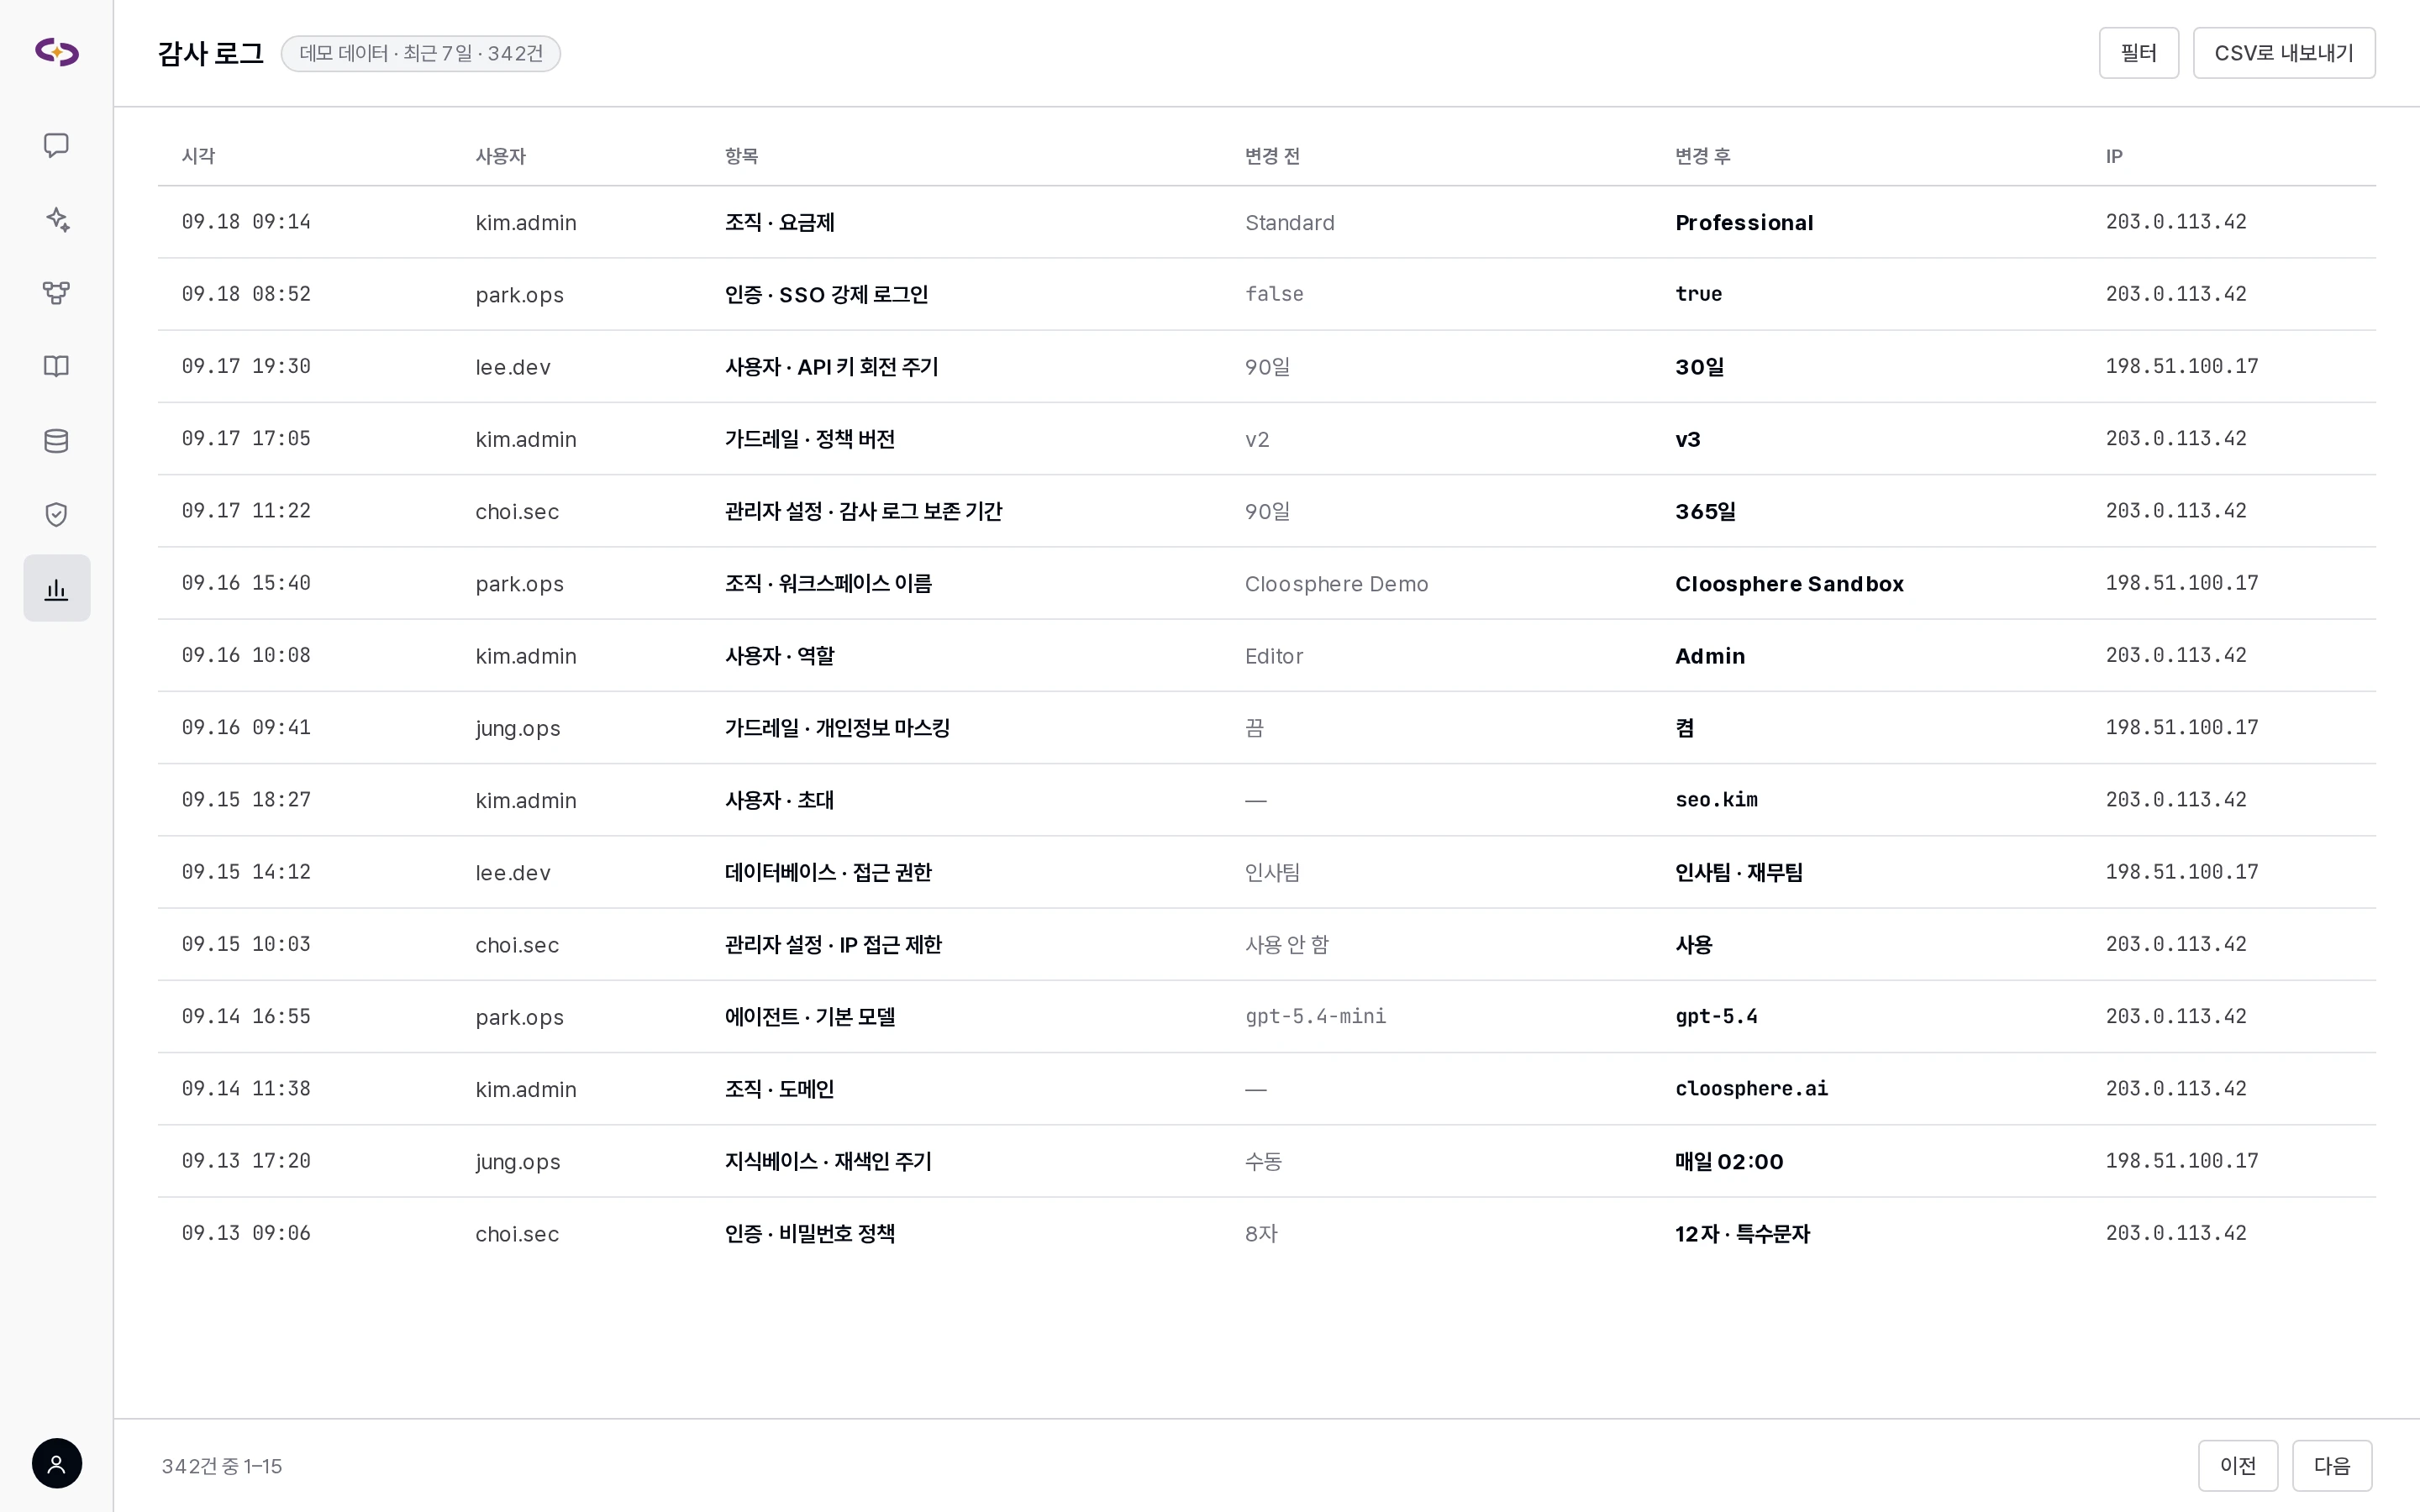
설정 변경 내역은 변경 전 · 후 값과 접속 IP를 함께 기록합니다.
조직마다 필요한 권한과 한도가 다릅니다
조직 → 부서 → 그룹 단위로 기능 · 리소스 · 모델 접근 권한과 토큰 한도를 각각 설정할 수 있습니다.
쓰게 하면서 통제하는 기능
가드레일
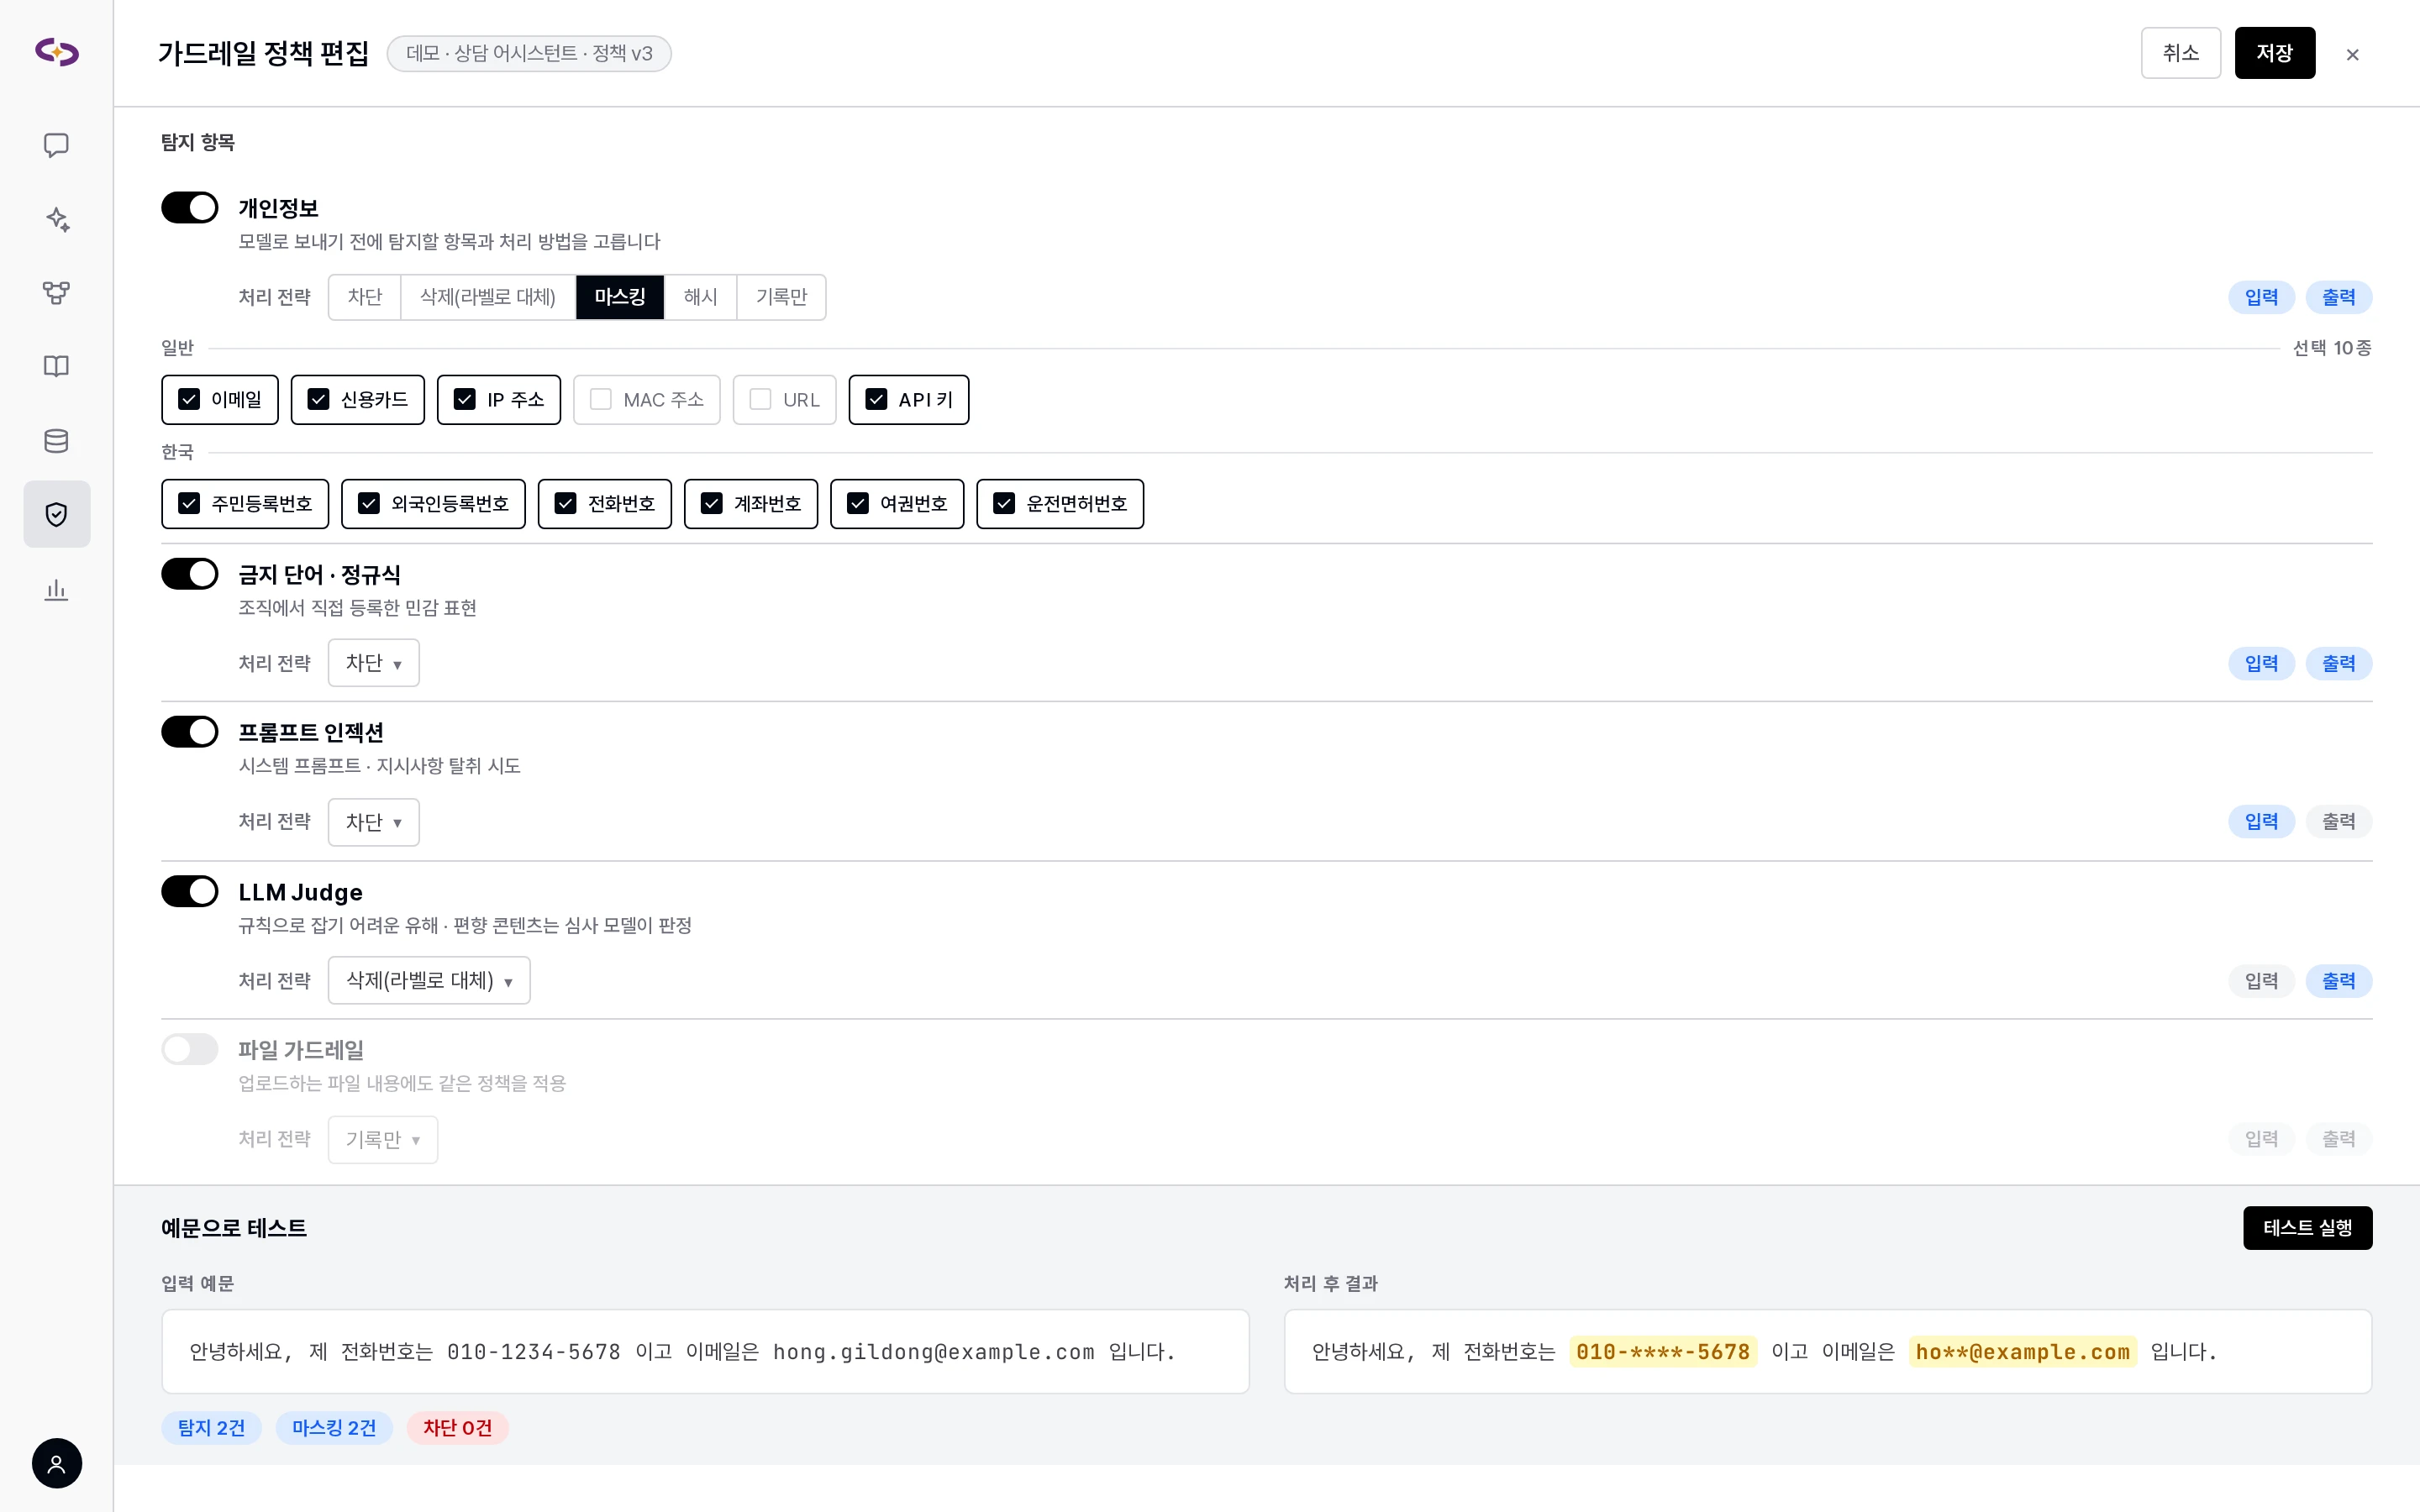
- 개인정보 탐지 12종 — 이메일 · 신용카드 · IP 주소 · MAC 주소 · URL · API 키 등 6종과 주민등록번호 · 외국인등록번호 · 전화번호 · 계좌번호 · 여권번호 · 운전면허번호 등 한국형 개인정보 6종을 탐지합니다.
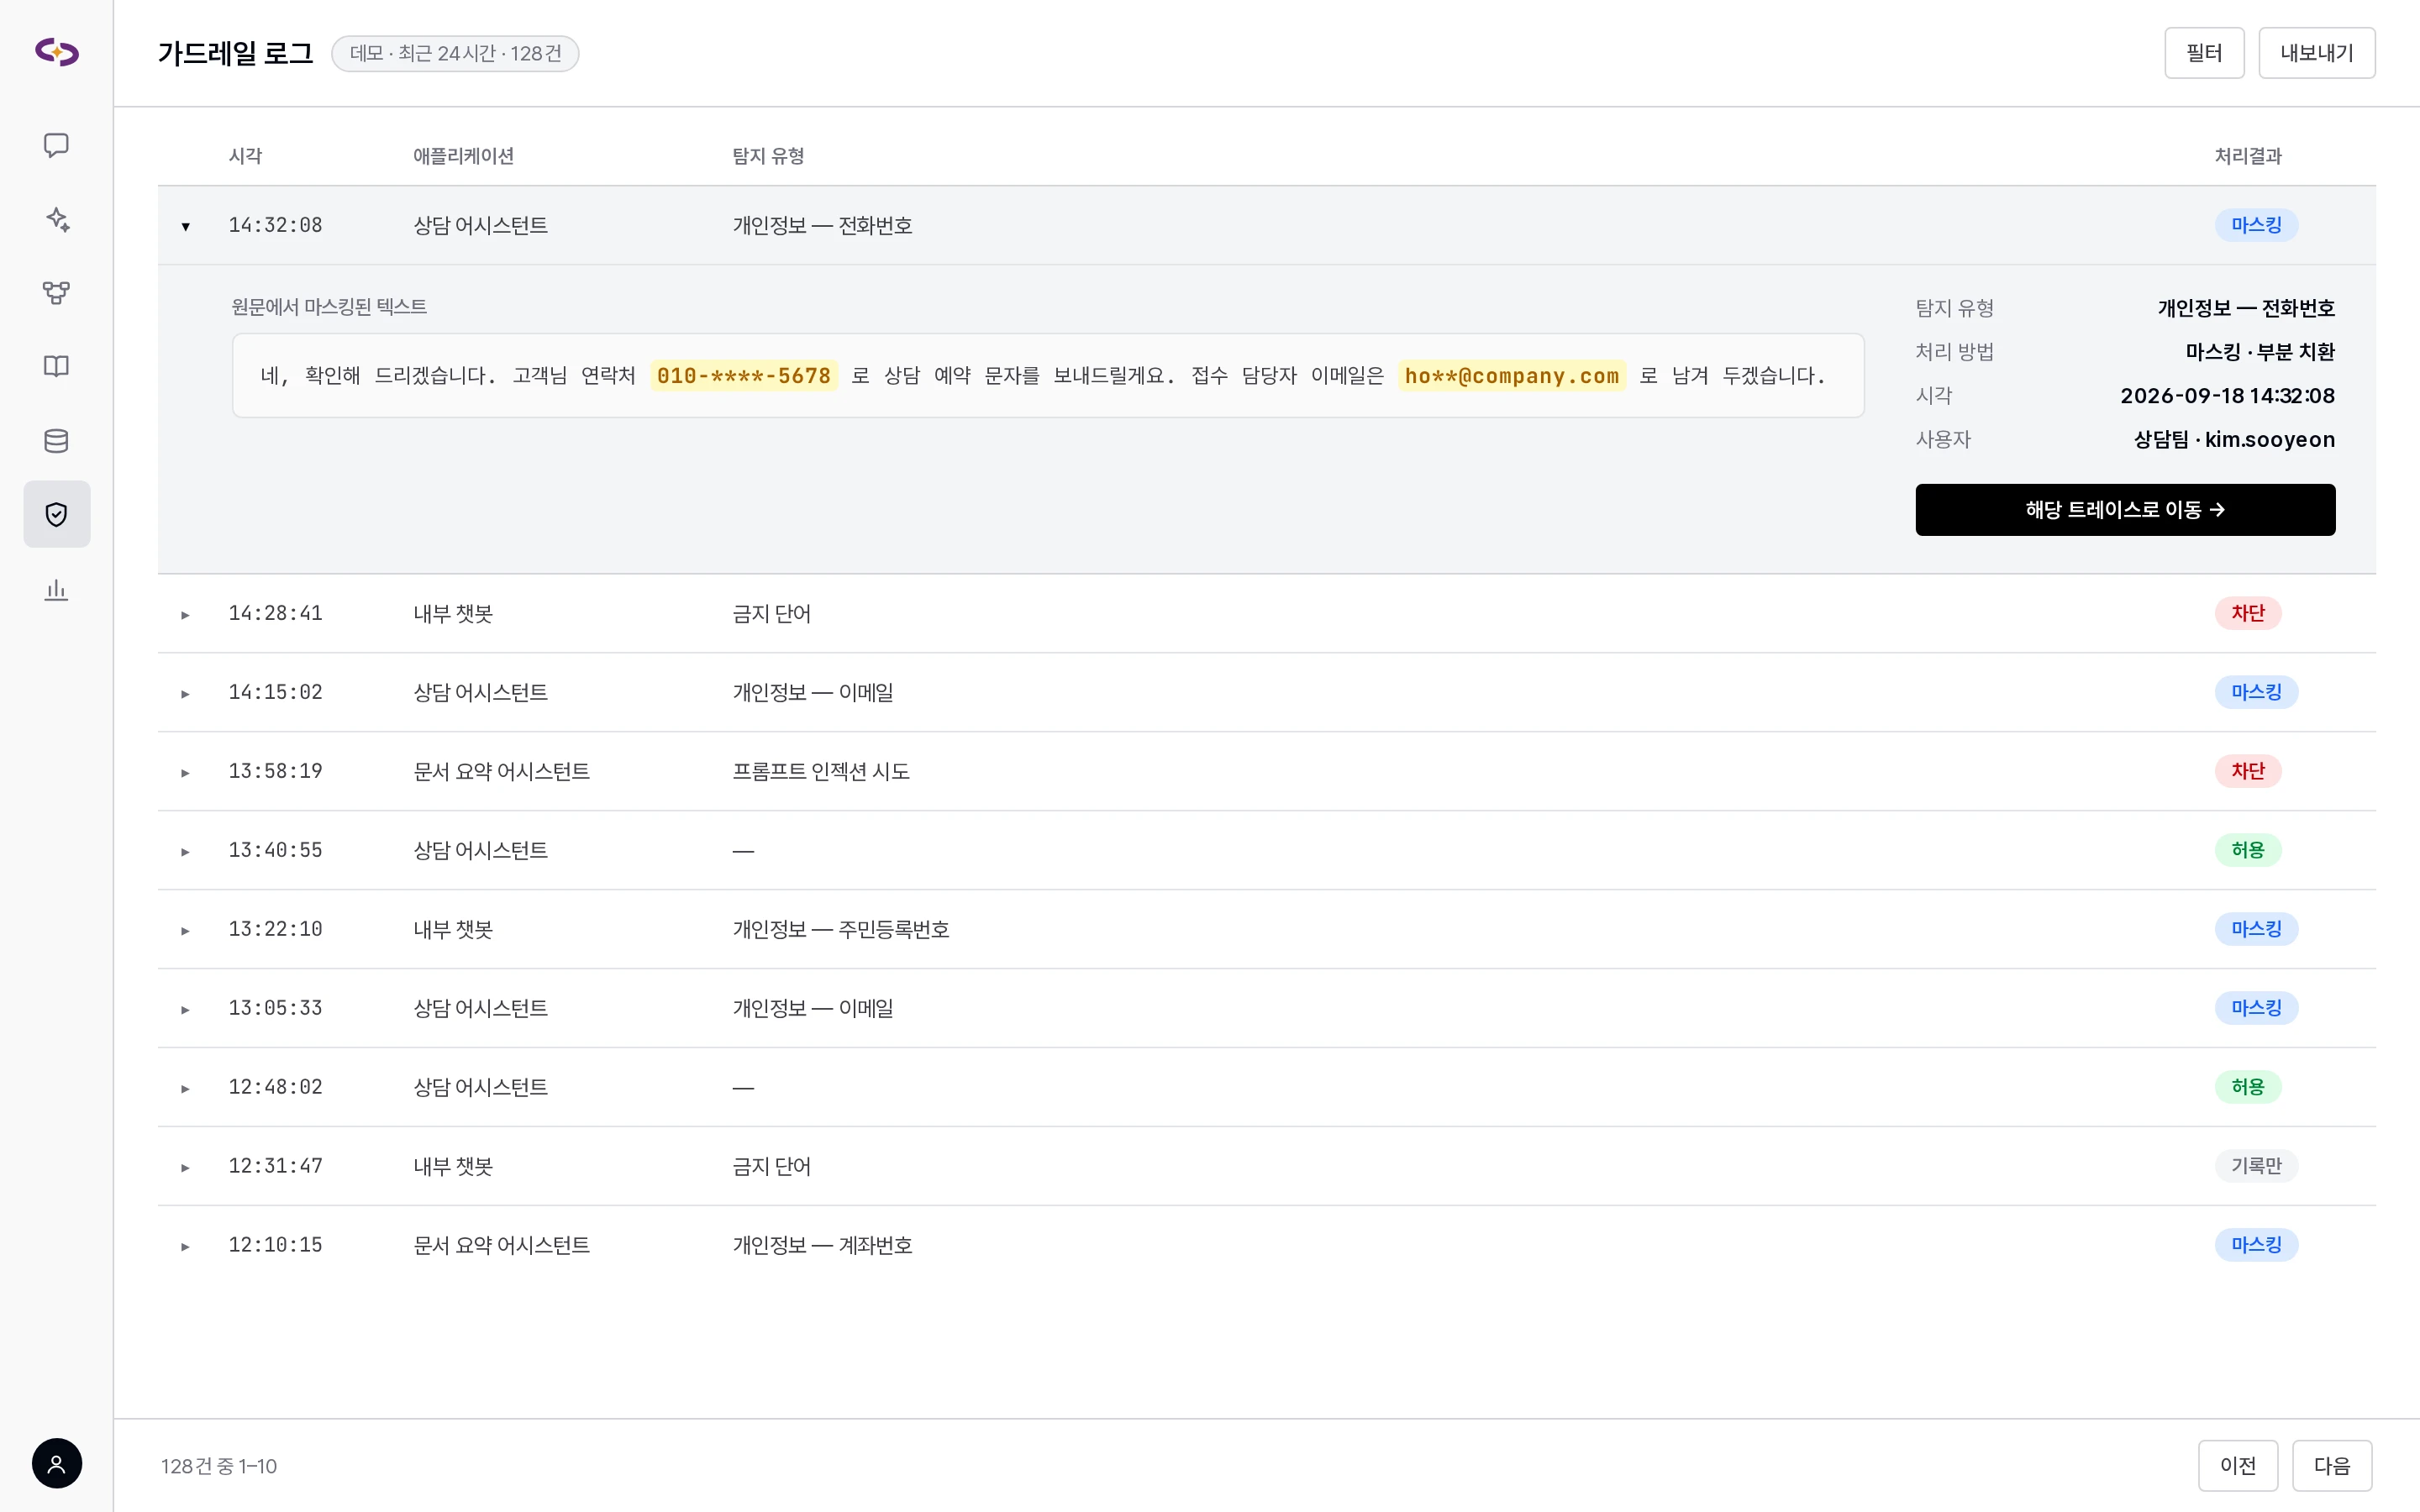
- 처리 전략 5가지: 차단(요청 차단) · 삭제([REDACTED_…]로 대체) · 마스킹(일부 정보 숨김) · 해시(원문을 저장하지 않고 동일 값 추적) · 기록(내용을 변경하지 않고 로그만 저장)을 지원합니다.
- 금지 단어 · 정규식: 조직에서 관리해야 하는 민감 표현과 패턴을 직접 등록할 수 있습니다.
- LLM Judge: 정규식이나 규칙만으로 판단하기 어려운 내용은 심사 모델을 통해 판정합니다.
- 적용 범위: 에이전트별 · 조직별 · 전역 정책으로 적용 범위를 설정할 수 있습니다.
- 파일 가드레일: 사용자가 업로드하는 파일의 내용에도 동일한 정책을 적용합니다.
- 로그: 누가 · 언제 · 어떤 내용을 · 어떻게 처리했는지 기록하며, 로그에서 관련 실행 트레이스로 바로 이동할 수 있습니다.
감사 로그와 활동 이력
- 감사 로그: 에이전트 · 지식베이스 · 데이터베이스 · 가드레일 · 용어집 · 프롬프트 · 도구 · 스킬 · 사용자 · 조직 · 그룹 · 인증 · 관리자 설정 · 임베드 위젯 등 19개 리소스의 변경 내역을 기록합니다. 변경 전 · 후 값과 IP · 브라우저 정보를 함께 남기며, 사용자 역할 변경도 추적할 수 있습니다.
- 워크스페이스 활동 이력: 관리자 권한이 없어도 각 화면의 활동 이력에서 지식베이스 · 에이전트 · 데이터베이스 · 가드레일 · 용어집 · 스킬의 변경 내역을 확인할 수 있습니다. 파일 추가 · 삭제 · 이동, 공유 범위 변경, 에이전트 설정 변경 등도 전후 비교로 확인합니다.
권한
- 조직 → 부서 → 그룹의 3계층 권한 구조를 지원하며, Microsoft Entra ID · Google Workspace의 조직 정보를 동기화할 수 있습니다.
- 기능과 리소스를 함께 통제: 메뉴 · 기능 단위 권한과 에이전트 · 지식베이스 등 개별 리소스의 공유 권한을 함께 적용합니다. 두 조건이 모두 충족돼야 접근할 수 있습니다.
- 4단계 권한 체계: 없음 · 접근 · 읽기 · 쓰기로 권한 수준을 구분합니다.
- 리소스는 사용자 · 그룹 · 부서 단위로 공유할 수 있으며, 태그 · 도구 · 용어집 · 예약 작업에도 같은 권한 체계를 적용합니다.
모델 관리와 토큰 한도
- 조직에서 승인한 모델만 사용자에게 노출하고, 사용자 · 그룹 · 조직별로 모델 접근 권한을 설정합니다.
- 모델별 일일 토큰 한도를 설정하고, 사용자 · 그룹 · 조직 단위로 예외 한도를 둘 수 있습니다. 한도를 초과하면 안내 후 사용을 제한하고, 한도는 매일 초기화됩니다.
- 모델별로 해당 모델을 사용하는 에이전트 · 플로우 · 평가 항목을 확인할 수 있습니다.
코드 게이트웨이
- 개발자가 사용하는 Claude Code · Codex · Gemini CLI · Cursor의 모델 호출을 클루스피어를 통해 통제하고 기록합니다.
- 입력과 도구 실행 결과에도 가드레일 정책을 적용할 수 있습니다. 요청이 차단되면 차단 사유와 요청 ID를 함께 표시하며, 개별 차단이 전체 세션 중단으로 이어지지 않도록 처리합니다.
암호화 · 비밀 관리
- 데이터베이스 연결 정보 · 도구 연결 키 · 사용자 API 키 등 비밀 값은 Azure Key Vault 기반 기반 암호화로 보호합니다. 데이터는 AES-256-GCM으로 암호화하고, 암호화 키는 RSA-OAEP-256으로 래핑하며 마스터 키는 Key Vault 외부로 노출되지 않습니다.
- 개인정보 · 금융정보 등 분류별로 암호화 키를 분리할 수 있어 특정 키를 폐기해도 다른 비밀 값에는 영향을 주지 않습니다.
- 키 버전이 변경되면 재암호화를 수행하고, 암호화 관련 작업은 변조 여부를 확인할 수 있도록 해시 체인으로 기록합니다.
- 설정 화면에서는 데이터베이스 비밀번호 등 비밀 값을 마스킹해 표시합니다.
로그 보존 기간
- 사용량 · 감사 로그 · 가드레일 로그 · 트레이스 · 트레이스 진단 · 자동 평가 기록의 보존 기간을 종류별로 설정할 수 있습니다. 설정된 정책에 따라 만료된 기록을 자동으로 정리합니다.
- 기록 유형별 건수와 저장 용량을 관리자 화면에서 확인할 수 있습니다.
가드레일 · 코드 게이트웨이 화면
전화번호와 같은 개인정보는 정책에 따라 자동으로 마스킹되며, 탐지 유형과 처리 결과가 로그에 기록됩니다.
라이선스
감사 로그 · 가드레일 · 워크스페이스 활동 이력은 Standard 티어부터 제공됩니다. 전역 가드레일 · 파일 가드레일 · 코드 게이트웨이 · KMS 기반 암호화는 Enterprise 티어에 포함됩니다. 권한 관리 · 모델 접근 관리 · 모델별 토큰 한도는 모든 티어에서 사용할 수 있습니다. → 요금 · 라이선스
관련 업데이트
1.4.0 2026-08
감사 워크스페이스 활동 이력 (6종)
1.4.0 2026-08
코드 게이트웨이 코드 게이트웨이 가드레일 재설계
1.4.0 2026-08
권한 권한 · 세션 강화