 CloosphereAll Your AI, Safely in One Place.
製品・ガバナンス 個人情報はモデルに届く前に止め、
個人情報はモデルに届く前に止め、
設定変更は前後の値で記録します
住民登録番号がモデルに送られる前に止め、誰がどの設定を変更したかを変更前後の値で記録し、部署ごとに使えるモデルとトークンを定めます。開発者が使うClaude Code・Codexの呼び出しも同じポリシーで制御します。
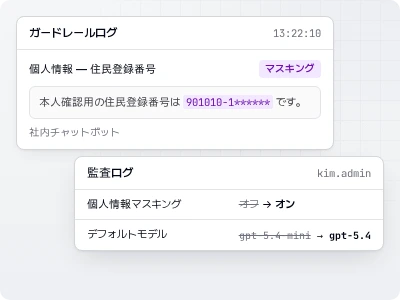
個人情報の遮断・削除・マスキング PII
設定変更を前後の値で記録 AUDIT
部署ごとのモデル・トークン上限 QUOTA
個人情報・監査・部署別の上限という三つの要求
従業員が個人情報を貼り付けてしまいます
入力段階で検出し、ポリシーに従って遮断・削除・マスキングします。
監査で「誰がいつ変更したか」に答えられません
設定変更は変更前後の値・IPとともに記録されます。
部署ごとに要求が異なります
組織 → 部署 → グループの単位で機能・リソース・モデル・トークン上限を個別に設定します。
使わせながら統制する機能
ガードレール
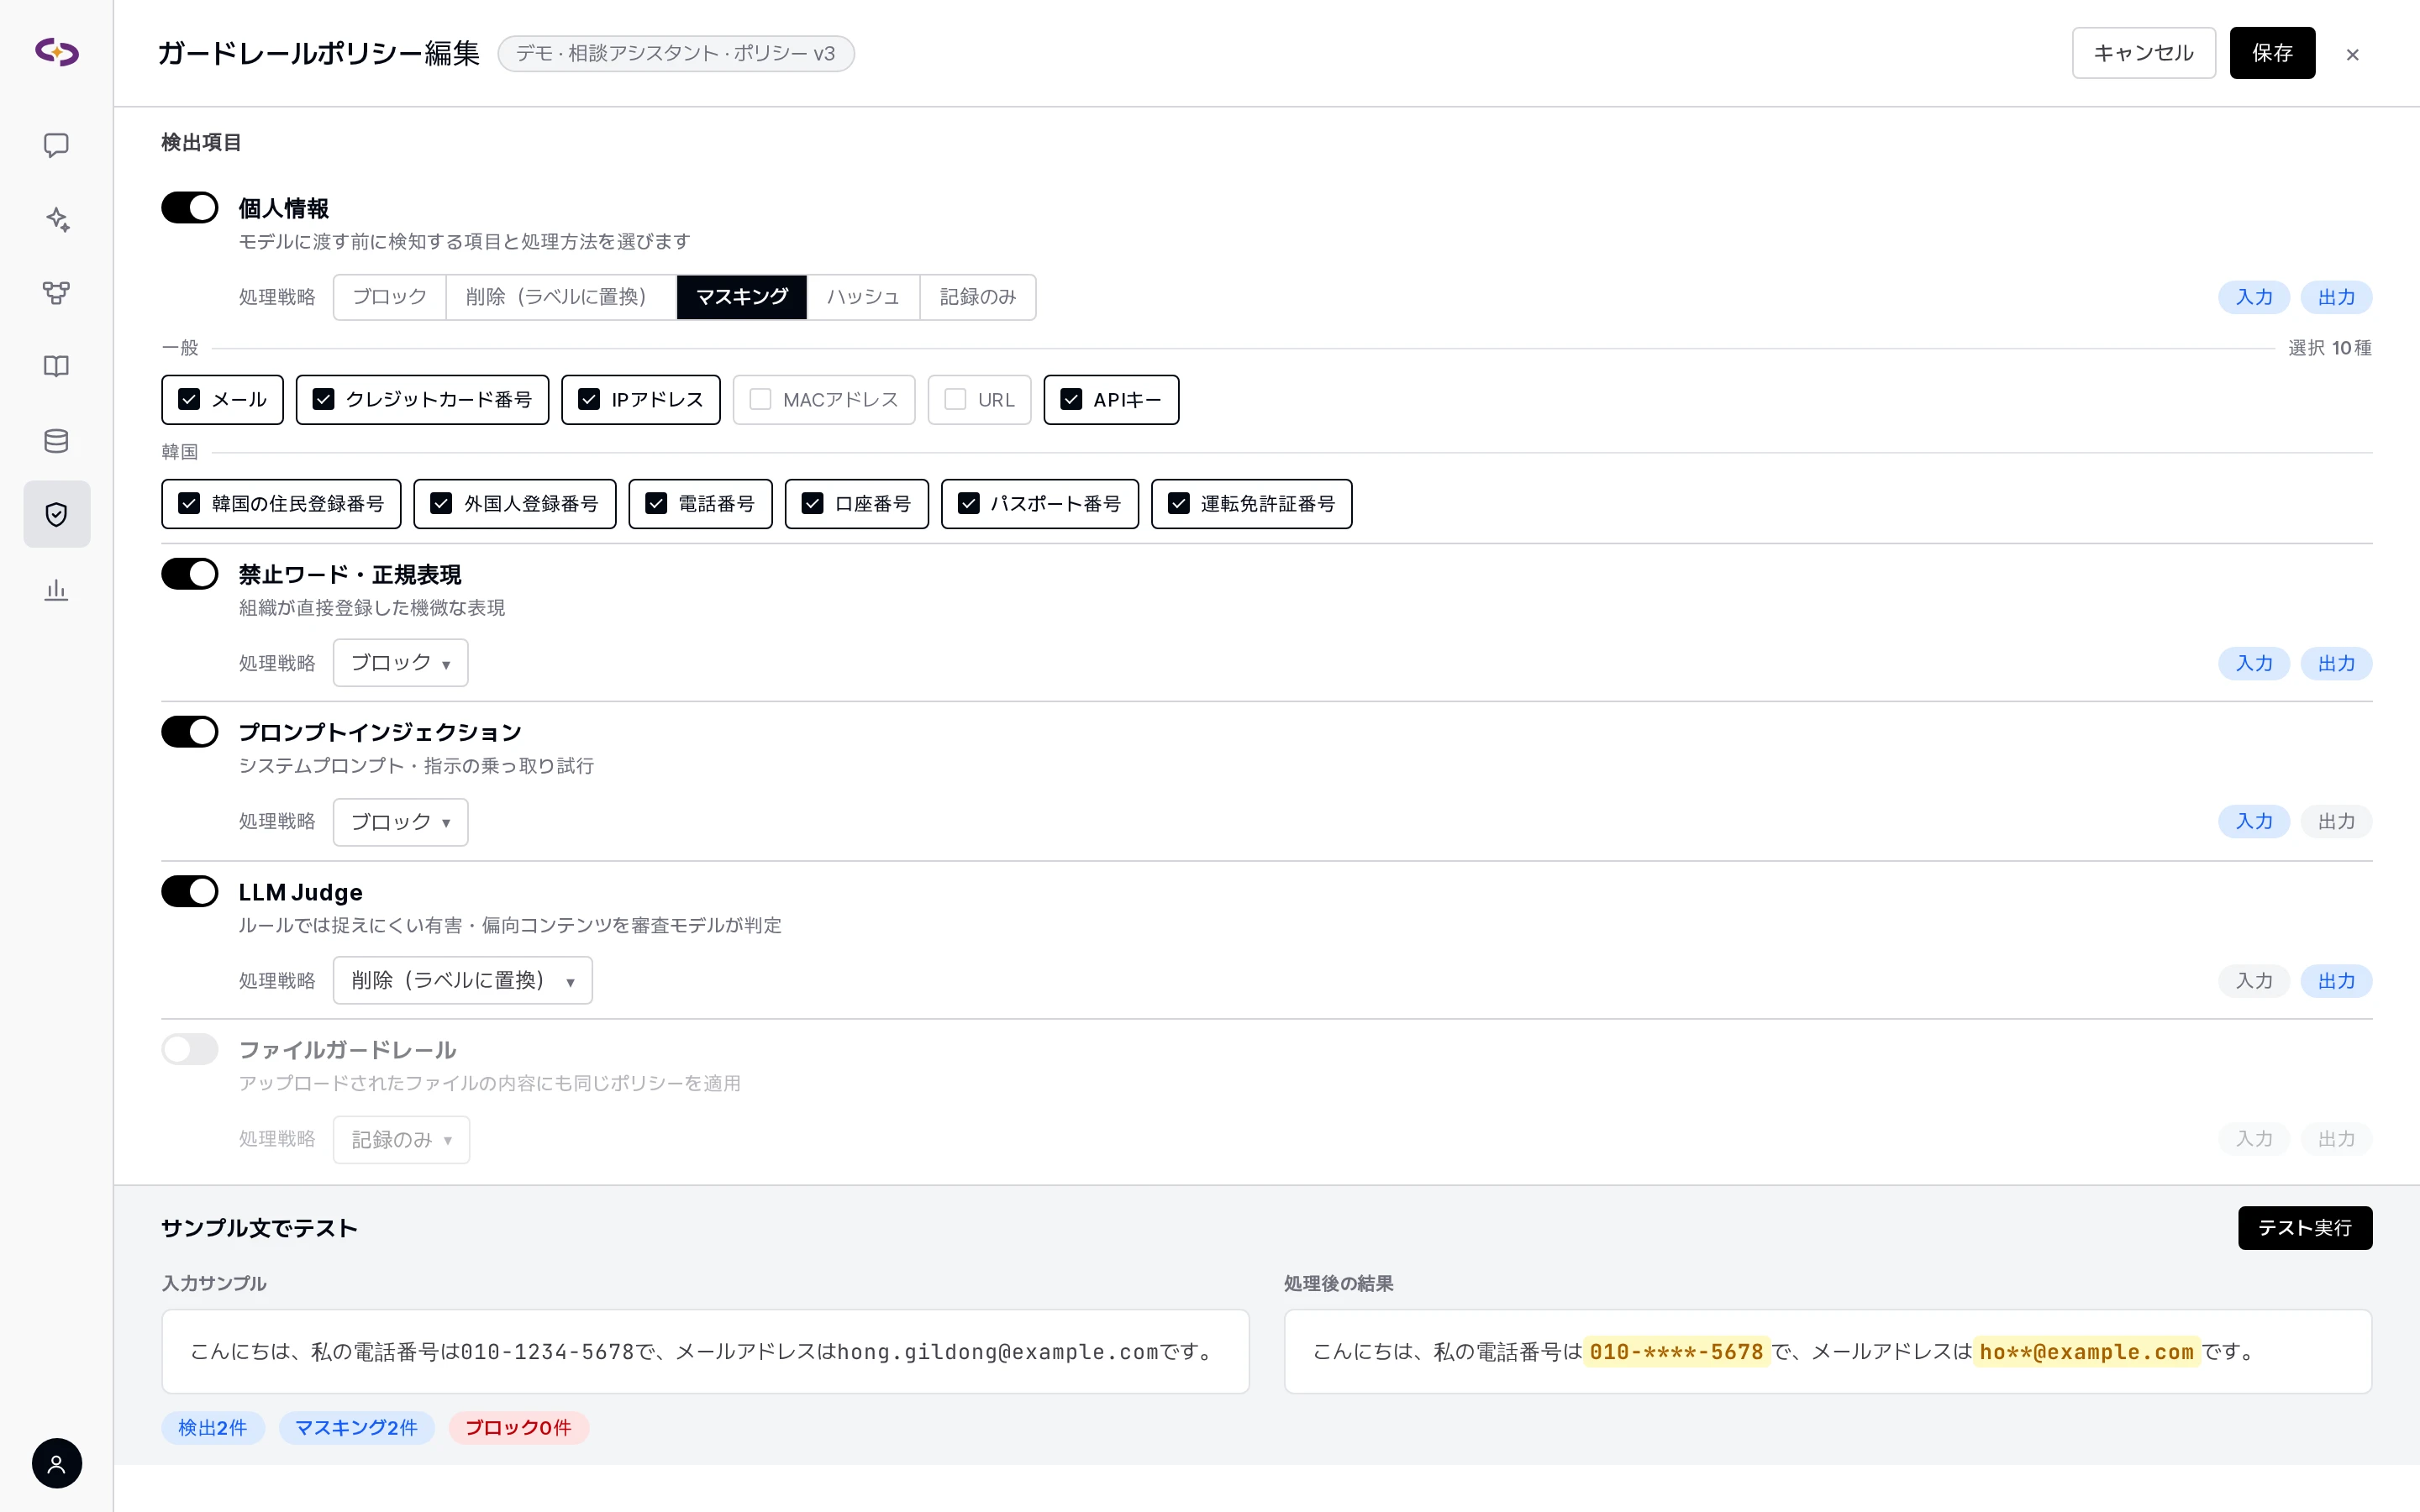
- 個人情報検出12種 — 一般6種: メール · クレジットカード番号 · IPアドレス · MACアドレス · URL · APIキー / 韓国固有6種: 韓国の住民登録番号 · 外国人登録番号 · 電話番号 · 口座番号 · パスポート番号 · 運転免許証番号
- 処理戦略5種類: 遮断(リクエスト自体を止める)・削除(
[REDACTED_…]ラベルに置換)・マスキング(一部のみ隠す)・ハッシュ化(原文なしで同一値同士を追跡)・記録のみ(変更せずログのみ)。 - 禁止ワード・正規表現: 組織固有の機微な表現を直接登録します。
- LLM Judge: ルールで判定しにくい内容は審査モデルが判定します。
- 適用範囲: エージェント別ポリシー、組織単位のポリシー、すべての会話に適用される全体ポリシー。
- ファイルガードレール: アップロードするファイルの内容にもポリシーを適用します。
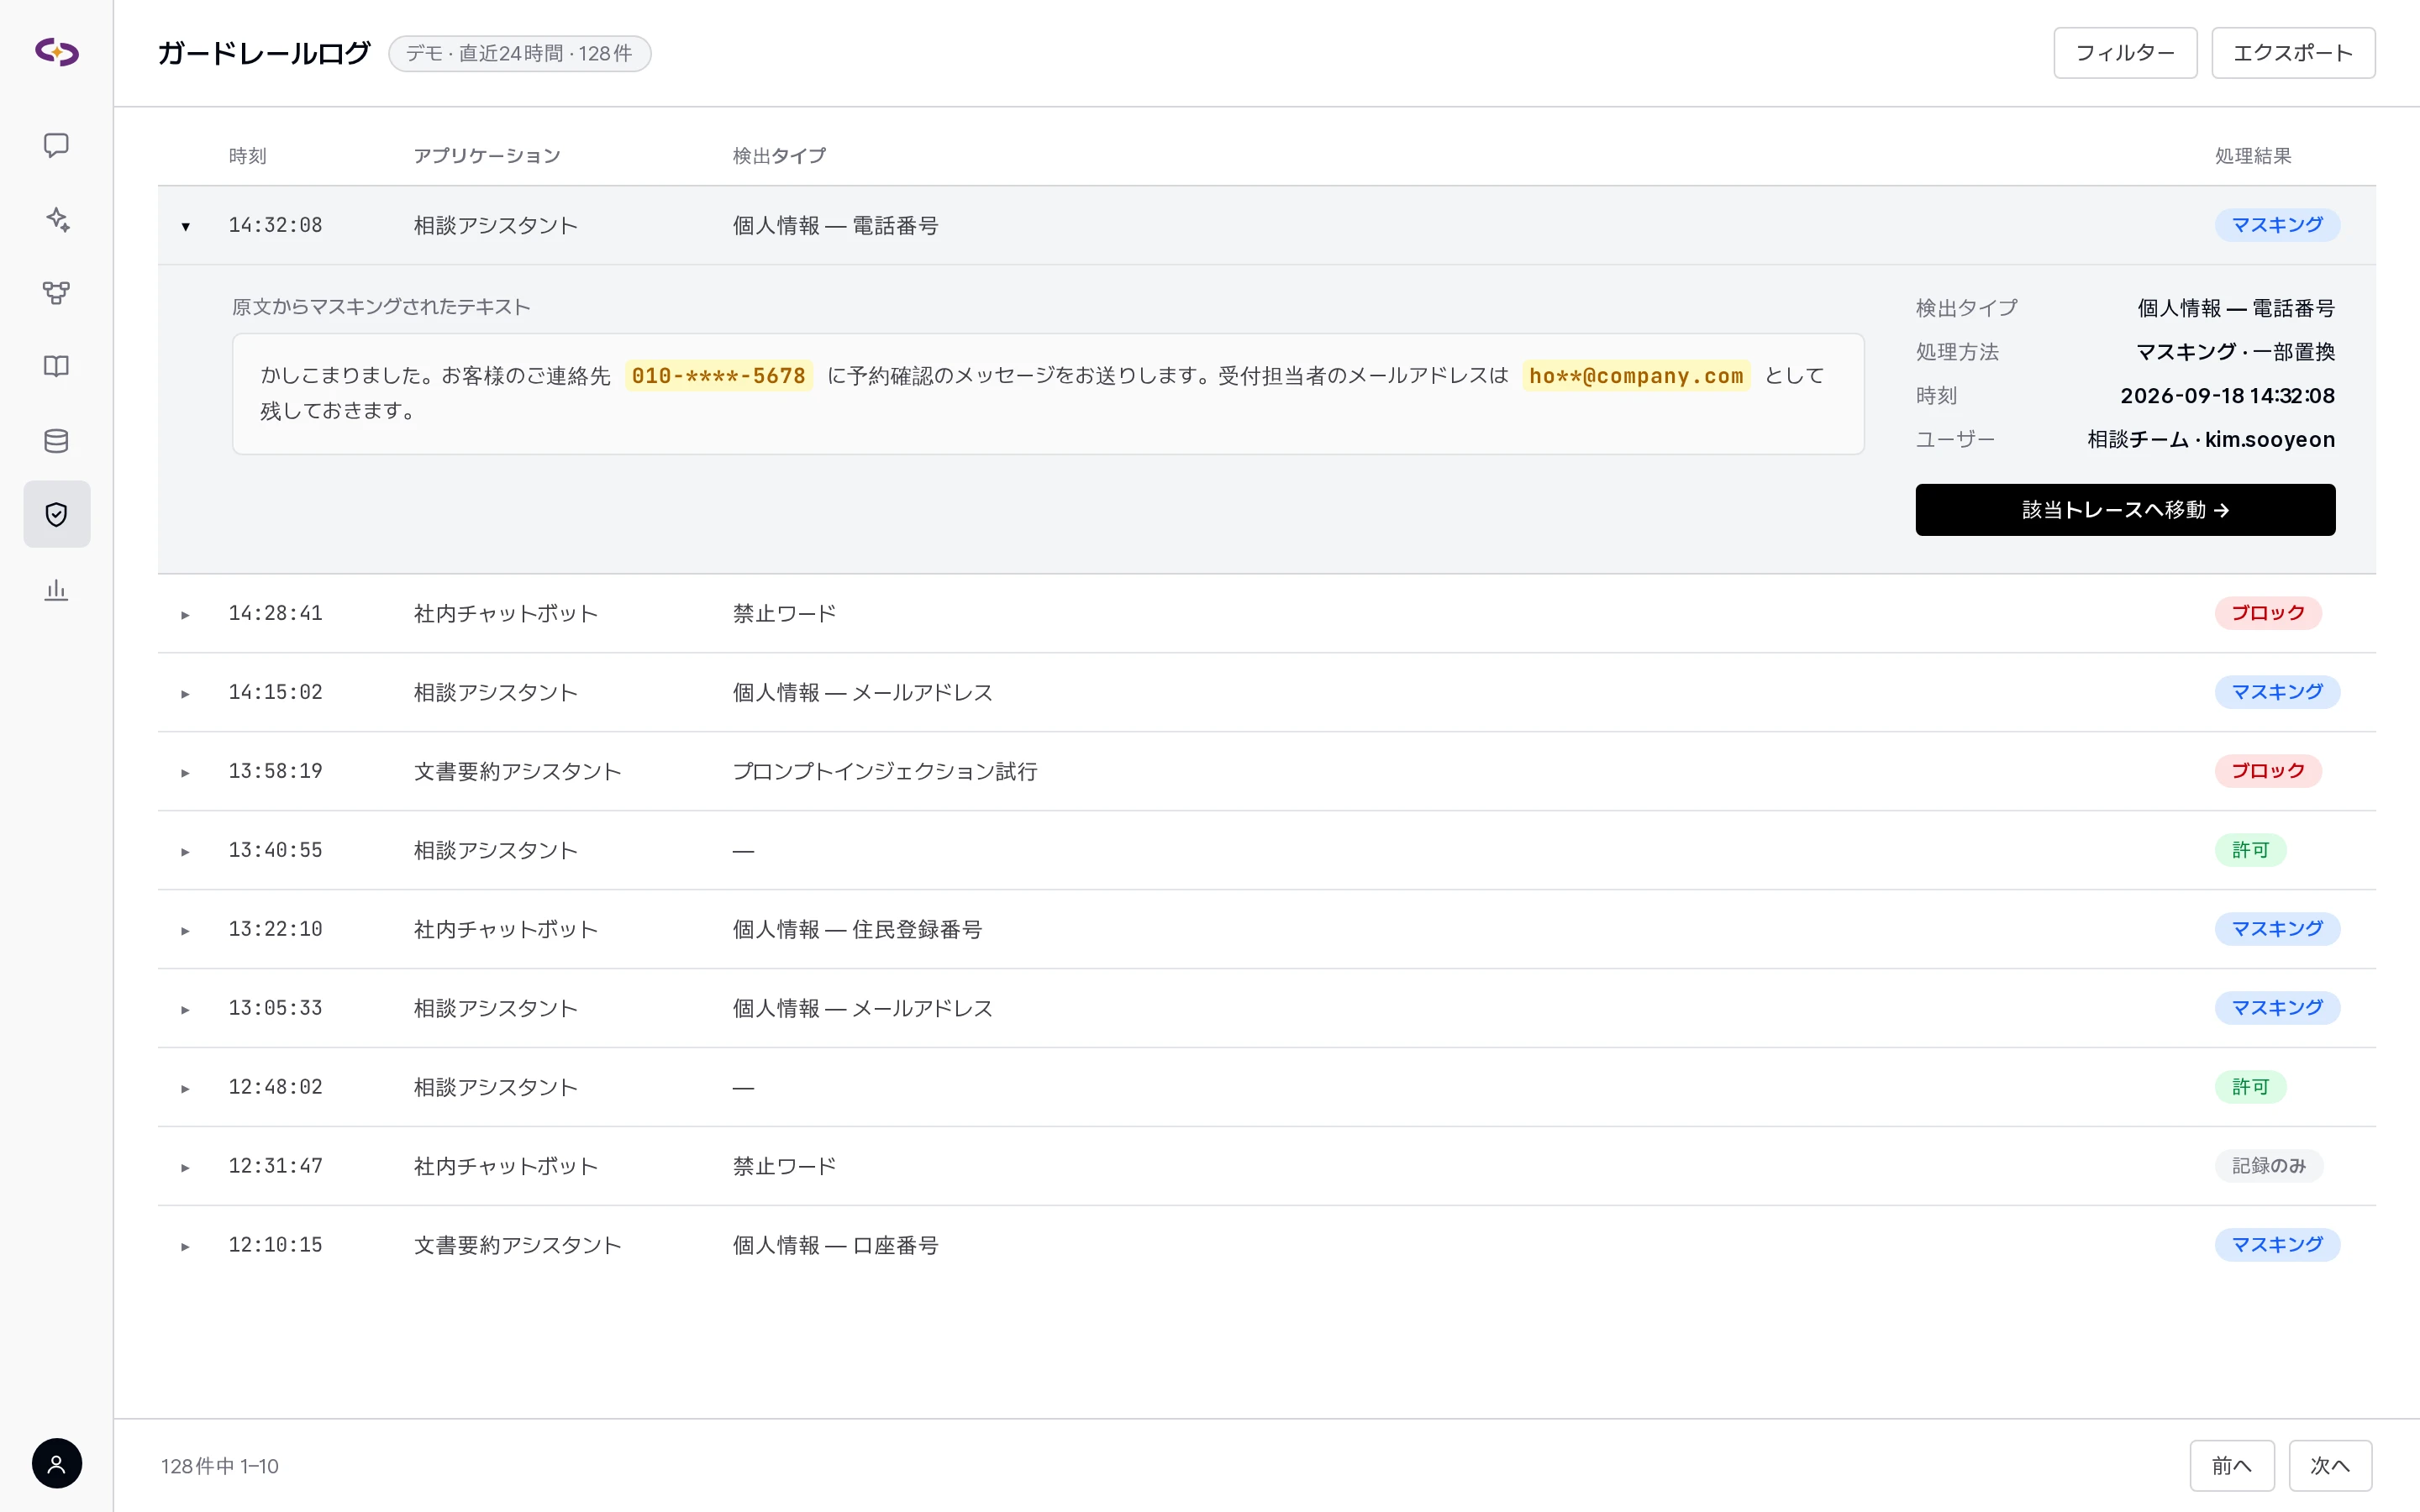
- ログ: 誰が・いつ・何を・どのように処理したかが記録され、ログから該当のトレースへ直接移動できます。
監査ログとアクティビティ履歴
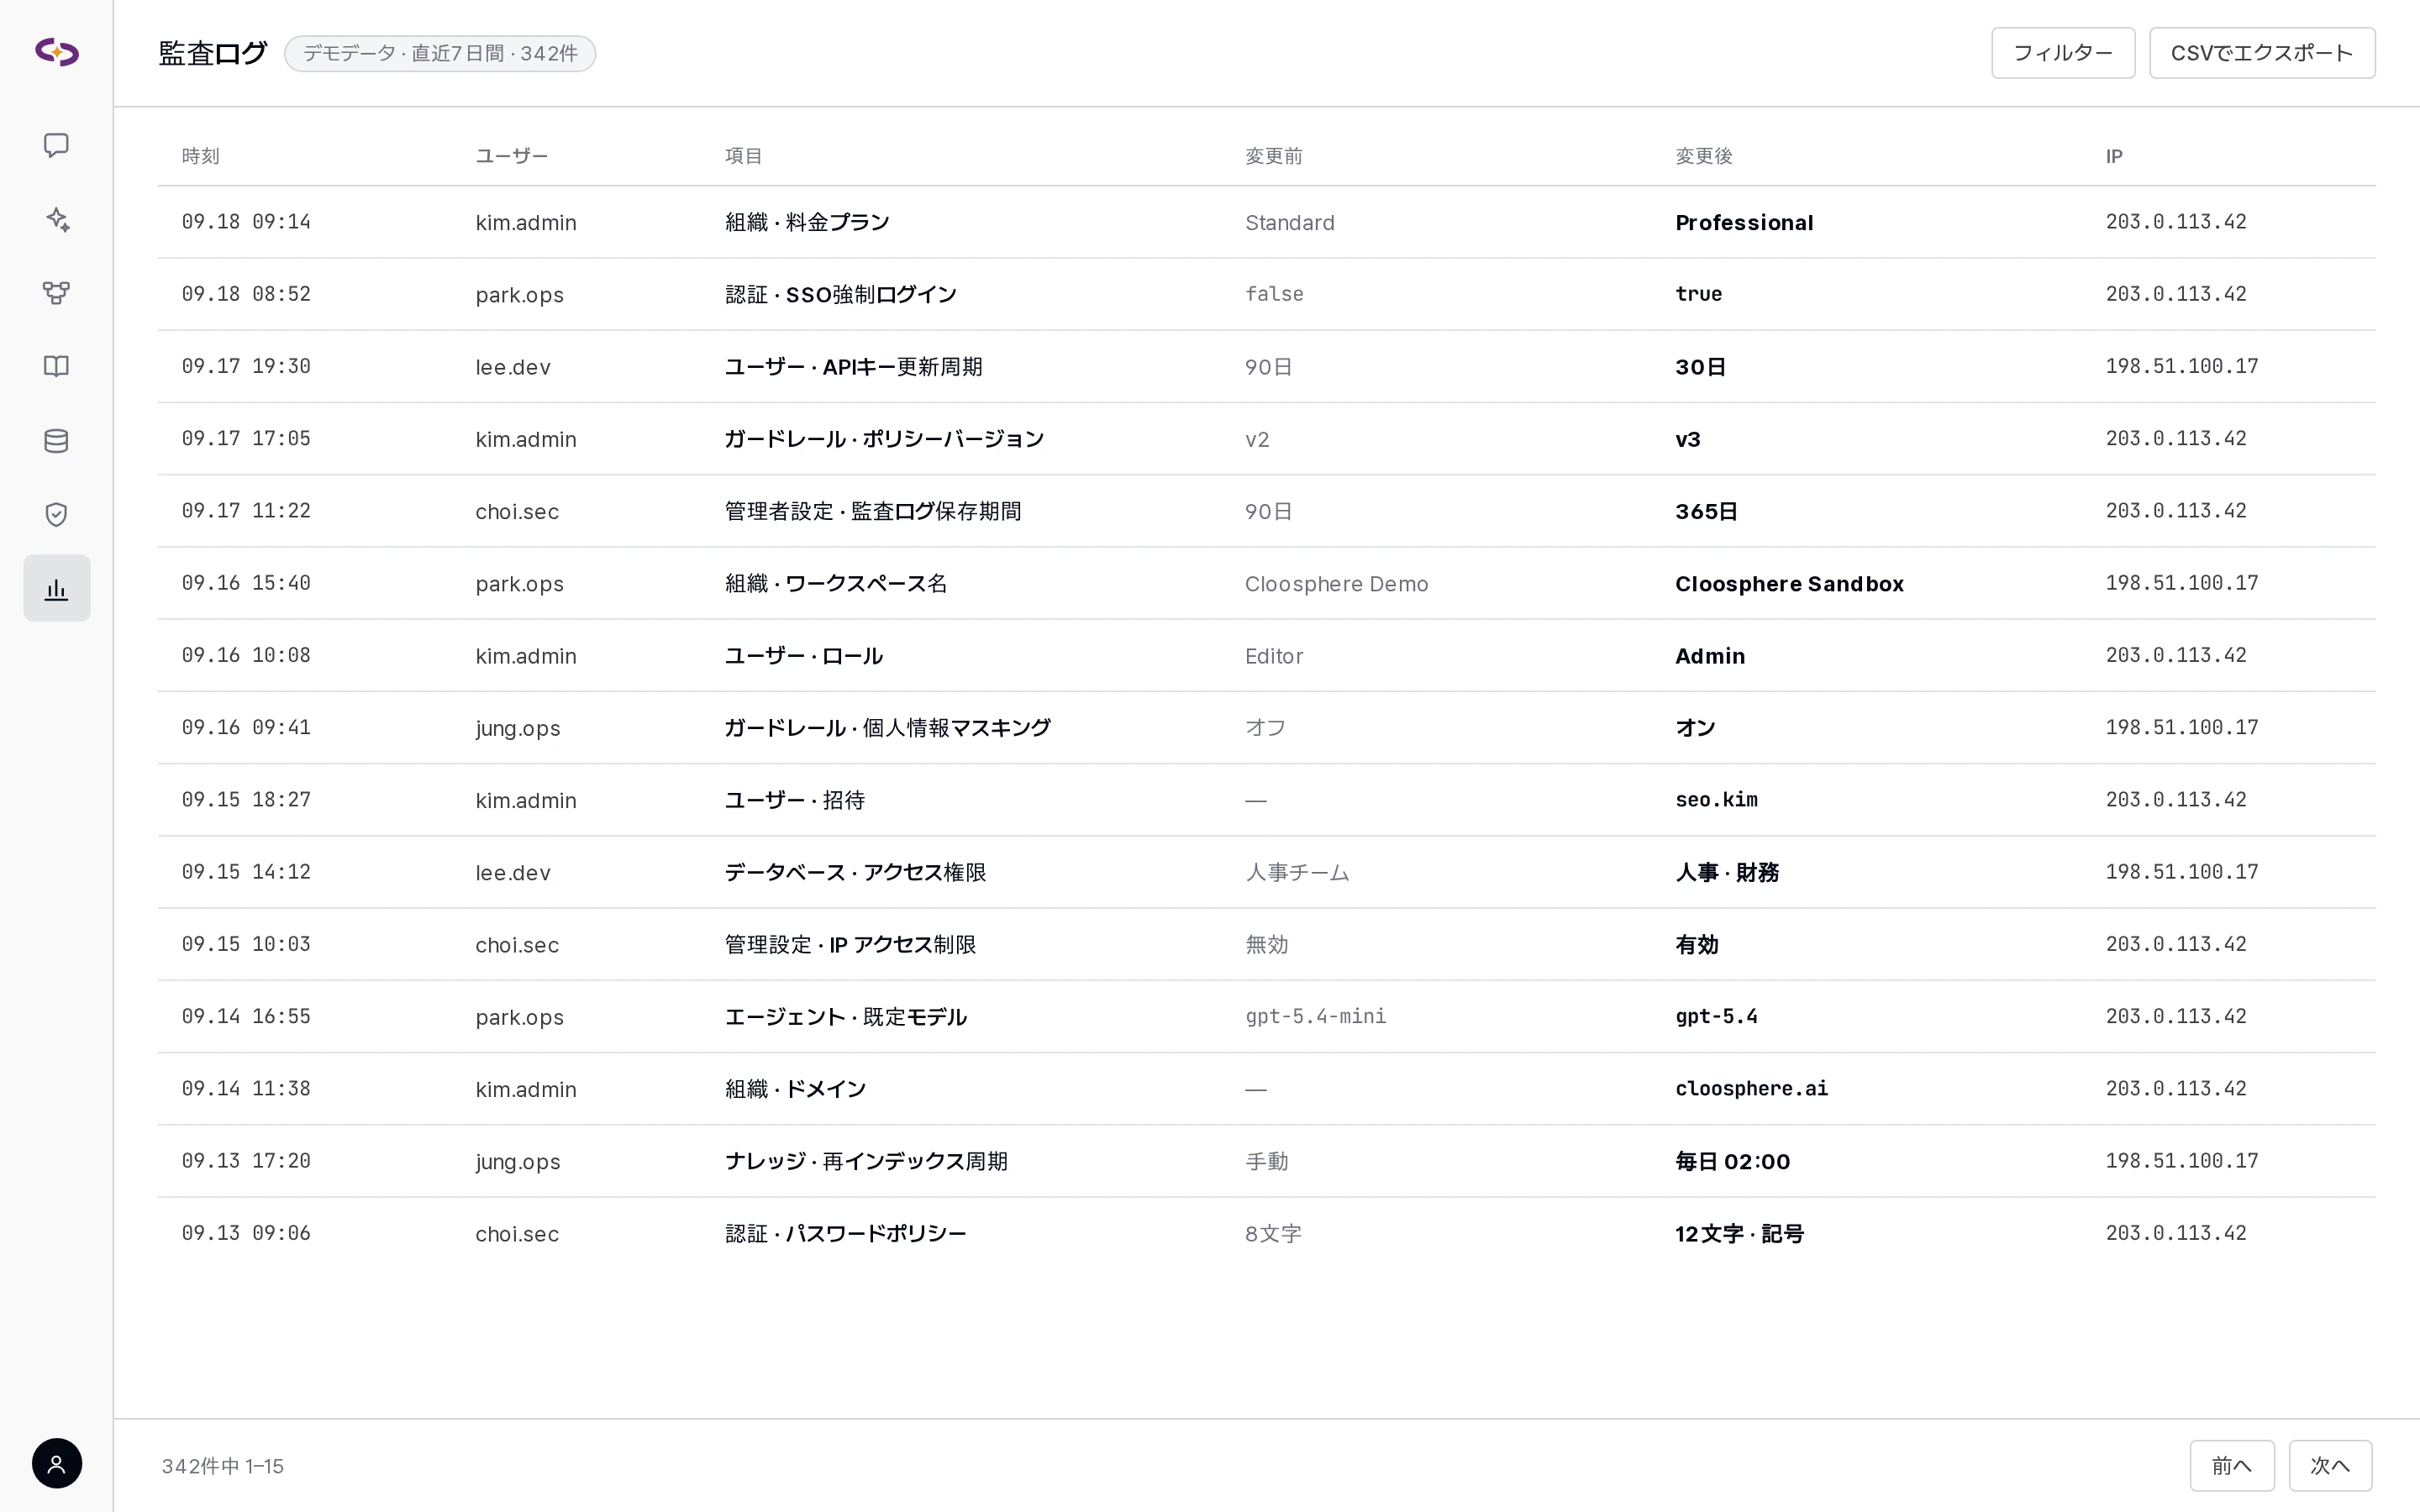
- 監査ログ: エージェント・ナレッジベース・データベース・ガードレール・用語集・プロンプト・ツール・スキル・ユーザー・組織・グループ・認証・管理者設定・埋め込みウィジェットなど19個のリソースの変更を、変更前後の値・IP・ブラウザ情報とともに記録します。ユーザーの役割変更も記録されます。
- ワークスペースアクティビティ履歴: 管理者でなくても、各画面の「アクティビティ履歴」からナレッジベース · エージェント · データベース · ガードレール · 用語集 · スキルの変更履歴を前後比較で確認できます。ファイルの追加・削除・移動、共有範囲の変更、エージェント設定の変更が含まれます。
権限
- 組織 → 部署 → グループ 3階層。Microsoft Entra ID・Google Workspaceから組織図を自動同期します。
- 2つの軸で判定: メニュー・機能単位の権限と、エージェント・ナレッジベースといった個々のリソースの共有権限の両方が許可されて初めてアクセスできます。
- 4段階: なし · アクセス · 読み取り · 書き込み。
- リソースはユーザー・グループ・部署単位で読み取り・書き込みを共有します。タグ・ツール・用語集・予約タスクも同じ方式です。
モデル管理とトークン上限
- 組織が承認したモデルのみ一覧に表示され、ユーザー・グループ・組織別にアクセスを設定します。
- モデルごとに1日のトークン上限を設け、ユーザー・グループ・組織単位で例外を設定します。上限を超えると案内とともにチャットが停止し、深夜0時にリセットされます。
- モデル画面から、そのモデルを使用しているエージェント・フロー・評価を確認できます。
コードゲートウェイ
- 開発者が使うClaude Code · Codex · Gemini CLI · Cursorのモデル呼び出しをCloosphere経由にすることで、1か所で制御・記録します。
- 入力とツール結果にガードレールを適用してもストリーミングは途切れず、遮断された場合は理由とリクエストIDが表示されます。禁止ワード1件でセッション全体がロックされることはありません。
暗号化・シークレット管理
- DB接続情報・ツール接続キー・ユーザーAPIキーなどのシークレット値をAzure Key Vaultのキーで封筒暗号化します(AES-256-GCMによるデータ暗号化 + RSA-OAEP-256によるキーラッピング)。マスターキーはVaultの外に出ません。
- 個人情報・金融分類は別のキーに分離しており、そのキーだけを廃棄しても他のシークレット値には影響しません。
- キーバージョンが変わると自動で再暗号化し、すべての暗号化処理は改ざんを検知できるハッシュチェーンで記録されます。
- 設定画面のDB接続パスワードなどはマスキングして表示されます。
ログ保存期間
- 使用量・監査ログ・ガードレールログ・トレース・トレース診断・自動評価記録を種類ごとの保存日数で設定し、毎日決まった時刻に自動で削除します。
- 記録の種類ごとの件数と保存容量を管理画面で確認できます。
ガードレールとコードゲートウェイの画面
電話番号を含む回答がマスキングされ、下のログに検知の種類と処理結果が積み上がります。
ライセンス
監査ログ・ガードレールはStandardティアから、全体ガードレール・ファイルガードレール・コードゲートウェイ・暗号化(KMS)はEnterpriseティアに含まれます。ワークスペースアクティビティ履歴は監査ログと共にStandardティアから、権限・モデルアクセス管理とモデル別トークン上限はすべてのティアで提供されます。→ 料金・ライセンス
関連する更新情報
1.4.0 2026-08
監査 ワークスペース操作履歴(6種類)
1.4.0 2026-08
コードゲートウェイ コードゲートウェイのガードレール再設計
1.4.0 2026-08
権限 権限・セッションの強化